Gépek kiberbiztonsága a Géprendelet árnyékában
Bevetés
2027-01-20: a dátum, amely megváltoztatja a gépek biztonságával, megfelelőségük értékelésével kapcsolatos feladatokat. Ettől a naptól már csak a Géprendelet követelményeinek megfelelő gépeket szabad forgalomba hozni / üzembe helyezni az Unió piacán. Ez azt jelenti, hogy a gépek gyártóinak / forgalmazóinak biztosítania kell, hogy a gépek műszaki tartalma és dokumentációja lekövesse a jogszabályok és szabványok releváns változásait, hogy a kötelező CE-jelölést jogszerűen használhassák rajtuk és így szabályosan forgalmazhassák azokat.
Az egyik legfőbb változás, hogy a Géprendelet a mechanikus és villamos biztonsági követelmények szintjére emeli a kiberbiztonságot is. Már a Gépdirektíva[BZ1.1] világában is ismert „alapvető egészségvédelmi és biztonsági követelmények” (AEBK) között az alábbi, kiberbiztonságra vonatkozó új pontok jelentek meg (III. melléklet B. rész):
1.1.9. Beavatkozás elleni védelem
1.2.1. A vezérlőrendszerek biztonsága és megbízhatósága
Nem elég, ha bolondbiztos?
A Gépdirektíva idején annyi az alapvetés, hogy „bolondbiztos” gépeket szabad csak forgalmazni. Ez azt jelenti, hogy:
- A gyártónak gondolnia kell rá, és fel is kellett készítenie a gépét az „észszerűen előre látható, nem rendeltetésszerű használat”-ra. Vagyis, ha egy hanyag, vagy legalábbis a használati előírásokat nem következetesen betartó személy esetleg „rövidebb utat” keres egy probléma megoldására (pl. kézzel szeretné eltávolítani a faaprító gépbe szorult darabot), akkor alkalmas műszaki védelem (automatikus leállás, hozzáférés korlátozása, fényfüggöny stb.) akadályozza abban, hogy kárt tegyen magában.
- Igyekezni kell úgy kialakítani a kezelőszerveket, hogy a felhasználó ne legyen motivált a rendeltetésszerű használat megkerülésére.
- Fizikailag is korlátozzuk (védőtávolság, burkolatok stb.) a veszélyes géprészekhez való hozzáférést.
- A véletlen baleseteket (nem látta, megcsúszott, beleejtette) is meg kell előzni.
Röviden: gondolni kell a véletlenekre, a figyelmetlenségre, illetve arra, ha valaki nem tudja, vagy nem akarja előírás szerint használni a gépet.
A szándékos károkozás, támadás, szabotázs elleni védelem viszont eddig nem volt szerves része a gépek biztonságának. A Géprendelet 1.1.9-ben leírtak szerint viszont innentől a gépek biztonsági szempontból lényeges, adatokat továbbító hardverelemeit „úgy kell megtervezni, hogy megfelelően védve legyen a véletlen vagy szándékos beavatkozással szemben.” A kiberbiztonságra tehát kifejezetten igaz, hogy nem állunk meg az észszerűen előrelátható rendellenes használatnál, hanem konkrét szabotázsra, illetve támadásra is fel kell készülni!
Harmonizált szabványok státusza
Az AEBK-nek való megfelelőség vélelmét könnyítik / teszik lehetővé az úgynevezett harmonizált szabványok. Az elmúlt években már igen nagy rutinnal alkalmaztuk a Gépdirektívához harmonizált szabványokat. Az aktuális probléma az, hogy a Géprendelethez egyelőre nem jelent meg a harmonizált szabványok jegyzéke. Jelen állás szerint tehát közvetlenül kell bizonyítani a benne foglalt AEBK-nek való megfelelést – a megfelelőség vélelme csak korlátozottan alkalmazható.
A kiberbiztonság területén a jelenleg elérhető legerősebb referencia a prEN 50742 (Safety of machinery - Protection against corruption) szabványtervezet. Ez (illetve a majdani hivatalosan közzétett, kész verziója, az EN 50742) hivatott a jövőben a Géprendelet fent hivatkozott 1.1.9 és 1.2.1 kiberbiztonsági követelményeihez a megfelelőség vélelmét megalapozni – legalábbis amikor megjelenik. A legfrissebb információk szerint ez 2026 novemberében várható, de a gyakorlati tapasztalat szerint a szabványosító szervezetek elképesztő mennyiségű munkát tesznek a szabványok kidolgozásába, adminisztrációjába, és bizony a késedelem is igen gyakori.
Mit is ír a prEN 50742
A prEN 50742 a Géprendeletben általánosságban megfogalmazott követelményeket konkretizálja. Nagyjából a Mit? kérdésre Hogyan természetű válaszokat ad. Pl. a Géprendelet előírja, hogy „A gépnek … bizonyítékot kell gyűjtenie a hardverkomponensbe történő jogszerű vagy jogellenes beavatkozásról…” – a szabvány pedig kifejti, hogy
- milyen beavatkozásokat kell figyelembe venni
- milyen bizonyítékokat kell gyűjteni
- milyen naplóformátumok elfogadhatóak
- hogyan biztosítandó ezek hozzáférhetősége
- meddig kell megőrizni
- hogyan kell védeni
A benne foglalt követelmények egy része általános, tehát az összes, a szabvány alkalmazási területén lévő gépre érvényes, egy másik rész pedig biztonsági szintektől függ. Ennek mérője az ún. SRSL (Safety-Related Security Level).
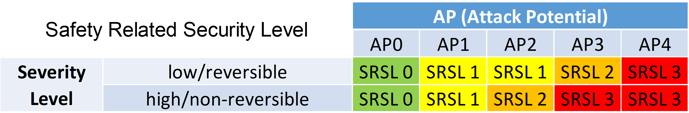
Ez egy ún. fenyegetettség-felmérés során számított érték, a támadási potenciál (AP, Attack Potential) és a biztonsági esemény súlyosságának függvénye. A lényeg, hogy egy adott kiberbiztonsági követelmény szigorúbb, ha nagyobb a támadás veszélye (mert könnyebb, valószínűbb stb.) vagy a következményeinek súlya (több pénz, hosszabb kiesési idő stb.), és enyhébb, ha ezek enyhébbek. Pl. input adatok validálásakor:
- SRSL 0: Nincs követelmény
- SRSL 1: Az értékeknek definiált határok között kell lennie – ami kívül esik, visszautasítjuk.
- SRSL 2: Részletes adat-validáció: szintaktika, szemantika, formátum, adattípus. Az érvénytelen adatot vissza kell utasítani.SRSL 3: A működési környezetet figyelembe vevő validálás: szintaktika, szemantika, határértékek, protokoll-specifikus peremfeltételek stb.
- SRSL 3: A működési környezetet figyelembe vevő validálás: szintaktika, szemantika, határértékek, protokoll-specifikus peremfeltételek stb.
A prEN 50742 két megközelítést enged a megfelelőség biztosítására. A fent említett, magában a szabványban leírt módszertan mellett / helyett megengedi az EN IEC 62443 (Ipari automatizálási és szabályozási rendszerek biztonsága) szabványcsalád módszertanának alkalmazását is.
Ez utóbbiak várhatóan nem lesznek harmonizált szabványok, de az ipari kiberbiztonságban betöltött szerepük, jelentőségük miatt megkerülhetetlenek: jól bevált tanúsítási rendszert, referencia értékű megfelelőségeket biztosítanak. Az ipari vezérlőrendszerek gyártói körében igen elterjedt pl. a termékek IEC 62443-4-2 szerinti tanúsítása, amit előszeretettel tüntetnek fel a termékeik adatlapjain.
Zárszó
Szokatlanul izgalmas időszak elé nézünk. A gépek gyártói és egyéb szabványalkalmazók (közöttük a tanácsadással, megfelelőségértékeléssel foglalkozók is) tűkön ülve várják a referencia értékű szabványok, részletező jogszabályok, harmonizált szabványlista megjelenését. Addig is a már elérhető, ipari gyakorlatban alkalmazott források alapján készülünk a 2027. januári váltásra, hiszen a most induló CE-jelölési projektek jelentős része már az új követelmények szerint kell, hogy lezáruljon. Rajtunk nem fog múlni!
Ha kérdésed merülne fel, keress minket a machine@saasco.hu címre küldött e-mailben!